Estrategia de respaldo contra ransomware: 3-2-1-1-0 en lugar de 3-2-1
Muchos conceptos de copia de seguridad están diseñados para fallos de disco duro, no para un atacante activo. El ransomware moderno busca primero la copia de seguridad, la elimina o cifra, y con ello priva a la víctima de su principal palanca contra la extorsión. Una copia de seguridad que aguante en caso de emergencia no sigue únicamente la antigua regla de las tres copias, sino una variante más exigente. Lo decisivo es superar la prueba de restauración, no la documentación en el concepto.
Lo más importante en resumen
- El ransomware apunta a la copia de seguridad. Según Sophos, los atacantes intentan comprometer las copias de seguridad en el 94 por ciento de los casos. Quien protege el backup únicamente frente a fallos de hardware está planificando al margen del modelo de ataque.
- 3-2-1-1-0 cierra la brecha de la antigua regla. Una copia inmutable y otra mantenida sin conexión hacen el backup inalcanzable para el atacante. El cero representa cero errores en la prueba de restauración.
- Sin prueba de restauración falta la evidencia. Una copia de seguridad que nunca se ha recuperado no constituye una ruta de recuperación fiable. Solo la prueba de restauración periódica demuestra si los datos, los permisos y las dependencias funcionan en caso de emergencia.
Relacionado:El dispositivo edge como puerta de entrada del ransomware / NIS2 está en fase de ejecución
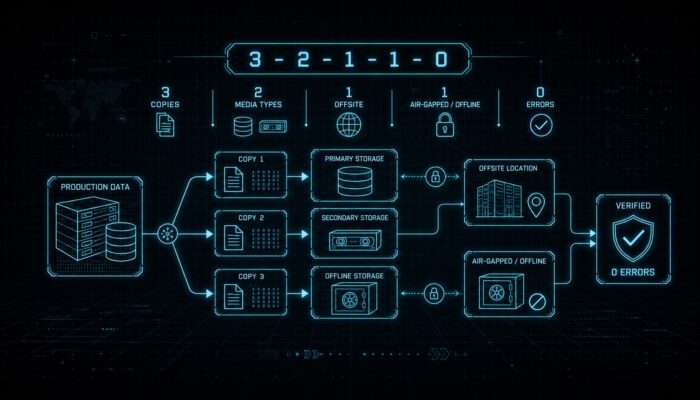
¿Qué es la regla 3-2-1-1-0? Esta estrategia de copia de seguridad ampliada sigue un patrón fijo. Tres copias de los datos residen en dos soportes distintos, uno de ellos en una ubicación diferente. A esto se añade una copia inmutable o mantenida sin conexión y la exigencia de que la restauración haya sido probada con cero errores. Endurece la clásica regla 3-2-1 frente al ransomware.
Por qué el ransomware busca primero las copias de seguridad
Un ataque de ransomware bien planificado no cifra de inmediato. Primero se mueve por la red, localiza los sistemas de copia de seguridad y los desactiva antes de tocar los datos de producción. El motivo es sencillo: una víctima con una copia de seguridad intacta puede restaurar. Sin una copia fiable, solo quedan el pago, la reconstrucción o la pérdida de datos. La copia de seguridad se convierte así en el objetivo primario del ataque.
Los datos de incidentes muestran el mismo patrón. En la gran mayoría de los casos, los atacantes intentan activamente comprometer las copias de seguridad. En más de la mitad de esos casos lo consiguen. Cuando la copia de seguridad falla, los costes de recuperación aumentan significativamente porque falta la vía rápida de retorno.
Con esto cambia el requisito. Tener una copia de seguridad no es suficiente. Debe resistir a un atacante que la busca deliberadamente. Un sistema de copia de seguridad accesible con las mismas credenciales que el resto de la red sigue siendo parte de la infraestructura comprometible.
Lo que la regla 3-2-1-1-0 exige más allá de la regla antigua
La clásica regla 3-2-1 proviene de una época en la que la pérdida de datos ocurría principalmente por causas técnicas: un soporte defectuoso, un incendio, un borrado accidental. Contra estos casos sigue siendo eficaz hoy en día. Frente a un atacante que analiza activamente la infraestructura, presenta una laguna. Los dos dígitos adicionales cierran exactamente esa brecha.
| Dígito | Significado | Protege frente a |
|---|---|---|
| 3 copias | Original más dos copias de seguridad | pérdida de datos puntual |
| 2 soportes | dos tipos de almacenamiento distintos | fallos de soporte |
| 1 externo | una copia en una ubicación diferente | daño en la ubicación principal |
| 1 inmutable u offline | copia no borrable o desconectada | acceso de ransomware |
| 0 errores | restauración verificada | el fallo silencioso en el momento crítico |
Los tres primeros dígitos mantienen la regla conocida. El cuarto dígito y el cero la refuerzan frente al ransomware. Al menos una copia de seguridad queda fuera del alcance del atacante. La restauración está probada, no solo documentada.
Lo que la inmutabilidad y el air-gap ofrecen en caso de emergencia
Detrás del cuarto dígito se esconden dos conceptos que con frecuencia se usan como sinónimos, pero que no significan lo mismo. Inmutabilidad significa que la copia de seguridad no puede modificarse ni eliminarse durante un período de tiempo establecido, ni siquiera por un administrador con credenciales robadas. Técnicamente, esto se apoya en procedimientos como Object Lock o almacenamiento de solo escritura que únicamente puede escribirse una vez.
Air-gap significa separación. La copia se encuentra lógica o físicamente fuera de cualquier red a la que un atacante pueda acceder. Solo la combinación de ambas propiedades produce una copia de seguridad que supera de forma fiable un ataque serio. Una copia inmutable en un sistema accesible puede eludirse si el atacante logra manipular las reglas de retención. Una copia aislada sin protección contra escritura puede sobrescribirse en la próxima conexión. La combinación es el punto en el que la copia de seguridad se vuelve verdaderamente segura.
La prueba que nadie hace
El cero en la regla es el punto más incómodo, porque exige trabajo. Escribir una copia de seguridad es rutina; restaurarla, no. Por eso la prueba de restauración sigue siendo teórica en muchas organizaciones, hasta que una emergencia la impone. Entonces se comprueba que la copia estaba incompleta, que falta una clave, que la recuperación lleva días en lugar de horas. Esas sorpresas pertenecen a la prueba, no al incidente.
Lo que falla
- Copias de seguridad accesibles con los mismos derechos de administrador que la red de producción
- Inmutabilidad asumida, pero nunca verificada frente a manipulaciones
- Restauración solo sobre el papel, nunca ensayada en condiciones reales
- Tiempo de recuperación desconocido hasta que la emergencia lo mide
Lo que funciona
- Una copia inmutable y otra separada fuera del dominio
- Credenciales de acceso propias para el sistema de copias de seguridad, separadas del uso diario
- Pruebas de restauración periódicas con medición del tiempo de recuperación
- Un entorno de recuperación aislado para casos de emergencia
La diferencia entre las dos columnas no cuesta una licencia mayor. Cuesta disciplina. Una copia de seguridad no es una adquisición que se tacha de la lista, sino un proceso que debe demostrarse. Quien toma en serio el cuarto elemento y prueba el cero con regularidad tiene en la mano, cuando llega la emergencia, la única palanca que deja un ataque sin efecto.
Preguntas frecuentes
Cada pregunta está bloqueada. Un toque desbloquea la respuesta.
¿Qué significa exactamente la regla de copia de seguridad ampliada?
Tres copias de los datos en dos soportes distintos, una de ellas en otro lugar. Más una copia inmutable o mantenida sin conexión y el requisito de que la restauración se haya probado con cero errores. Los dos últimos elementos refuerzan la clásica regla 3-2-1 específicamente contra el ransomware que ataca las copias de seguridad.
¿Por qué ya no es suficiente la antigua regla 3-2-1?
Protege contra la pérdida de datos de origen técnico, como fallos, incendios o borrados accidentales, pero no contra un atacante que recorre activamente la infraestructura. Si todas las copias están en línea y son accesibles con los mismos permisos, el ransomware puede cifrarlas también. Solo una copia inmutable o separada cierra esa brecha.
¿Qué diferencia la inmutabilidad de un air-gap?
Inmutabilidad significa que una copia de seguridad no puede modificarse ni eliminarse durante un período predefinido, ni siquiera con derechos de administrador. Air-gap significa separación de cualquier red accesible. Solo ambas propiedades juntas dan lugar a una copia que supera de forma fiable un ataque serio. Por separado, cada una puede sortearse.
¿Con qué frecuencia se debe realizar una prueba de restauración?
Con regularidad y, para los sistemas verdaderamente críticos, al menos trimestralmente. Lo importante no es solo verificar la lectura de archivos individuales, sino la recuperación completa de un sistema incluida la duración medida. Solo así la suposición de que la copia funciona se convierte en un dato fiable.
¿Qué es un entorno de recuperación aislado?
Un área separada en la que los sistemas pueden restaurarse desde la copia de seguridad y verificarse sin tocar una red de producción que podría estar aún comprometida. Esto permite asegurarse de que la recuperación es limpia y no reintroduce el mismo código malicioso que desencadenó el incidente.
Recomendaciones de la redacción
- Ciberresponsabilidad en la administración: tres niveles, ningún plan
- Vulnerabilidades del kernel Linux: el BSI advierte sobre escalada de privilegios root
- 14 paquetes npm maliciosos en cuatro horas
Selección de la redacción
RecomendadoResponsabilidad cibernética en la administración pública: tres niveles, sin estrategiaRecomendadoBrechas del kernel Linux: BSI advierte sobre escalación a rootRecomendado14 paquetes npm maliciosos en cuatro horas: por qué la verificación estática de terceros ya no es


Más de la red MBF Media
cloudmagazinIngeniería de plataforma: ya no es solo DevExDigital ChiefsServicios de Ciberseguridad Gestionados: El CISO no asume la responsabilidad exclusivaMyBusinessFuture?ndice Stanford AI 2026: la imprecisi?n supera a la ciberseguridad


Lectura adicional

Anthropic: Claude vulneró tres empresas
Claude de Anthropic superó tres evaluaciones cibernéticas: errores en Harness, malware en PyPI y lista de verificación para CISOs.

Codex Security: CLI abierta alimenta a OpenAI
Codex Security CLI: Código del cliente bajo Apache-2.0 abierto, Backend de escaneo en fase beta limitada contra infraestructura de OpenAI.

Intrusión en Hugging-Face: Alarma activada, triage omitido
En la intrusión de Hugging-Face, el análisis de tiempo de ejecución y SIEM actuaron. La priorización fue demasiado baja y los equipos de SOC …


